OmniGuard: eine Leitstelle, eine Datenbank pro Firma
Ein mandantenfähiges Betriebssystem für private Sicherheitsfirmen: Leitstelle, Vorfälle, SOS, Kontrollgänge, Dienstpläne und Rechnungsstellung.
- Rolle
- Full-Stack-Engineer
- Zeitraum
- Sept. 2026 bis heute
- Status
- In Entwicklung
- Stack
- NestJS, Postgres, PostGIS, Redis, BullMQ, SSE, Next.js
- Problem
- Das interne Tool einer Sicherheitsfirma sollte ein Produkt werden, das viele Firmen nutzen können, mit strikter Isolation und ohne verlorene Alarme.
- Was ich gemacht habe
- Die API und die Leitstelle gebaut, mit einem Lead Engineer, einem Mobile-Entwickler und einem Designer: eine Datenbank pro Firma, eine Outbox, damit Alarme Abstürze überstehen, SSE-Echtzeit mit Replay und Datenschutz, der auch Restores übersteht.
- Ergebnis
- Kurz vor dem Launch, mit 340 Endpunkten, rund 9.000 Tests und 19 Entscheidungsdokumenten im Rücken.
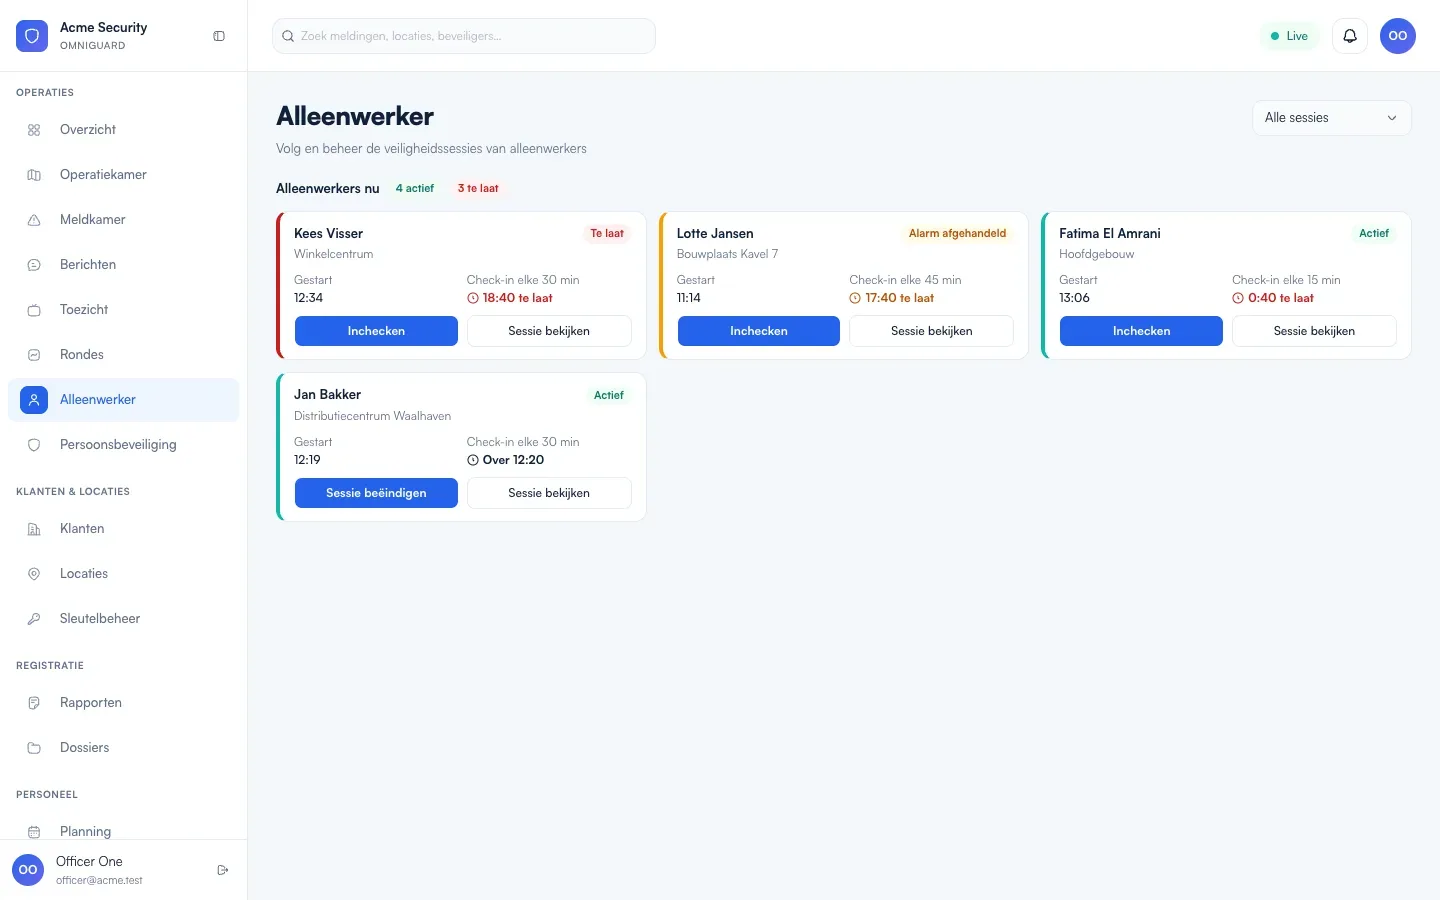
Das System
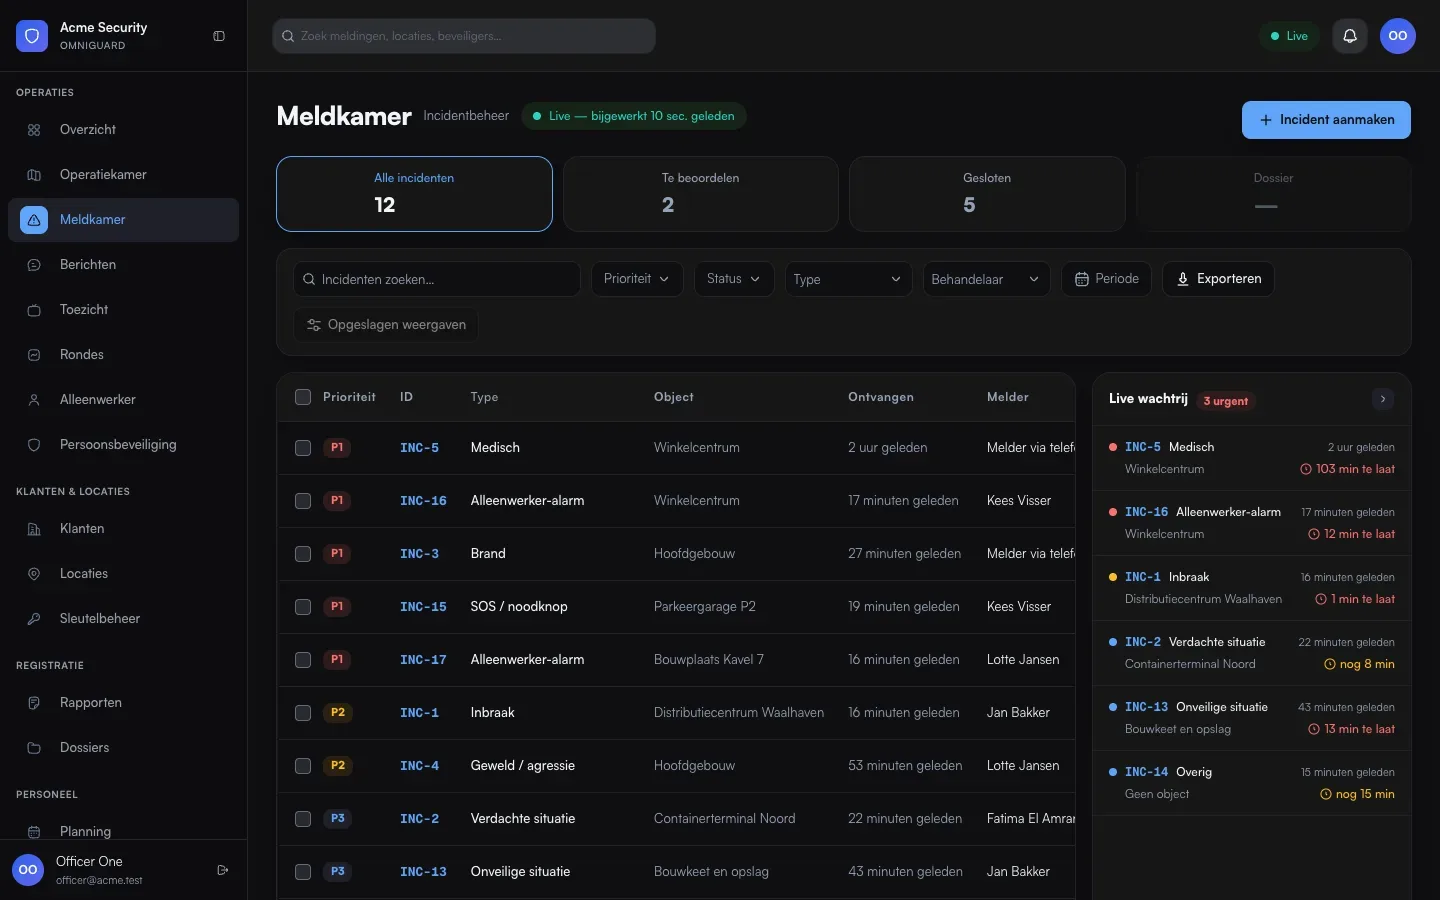
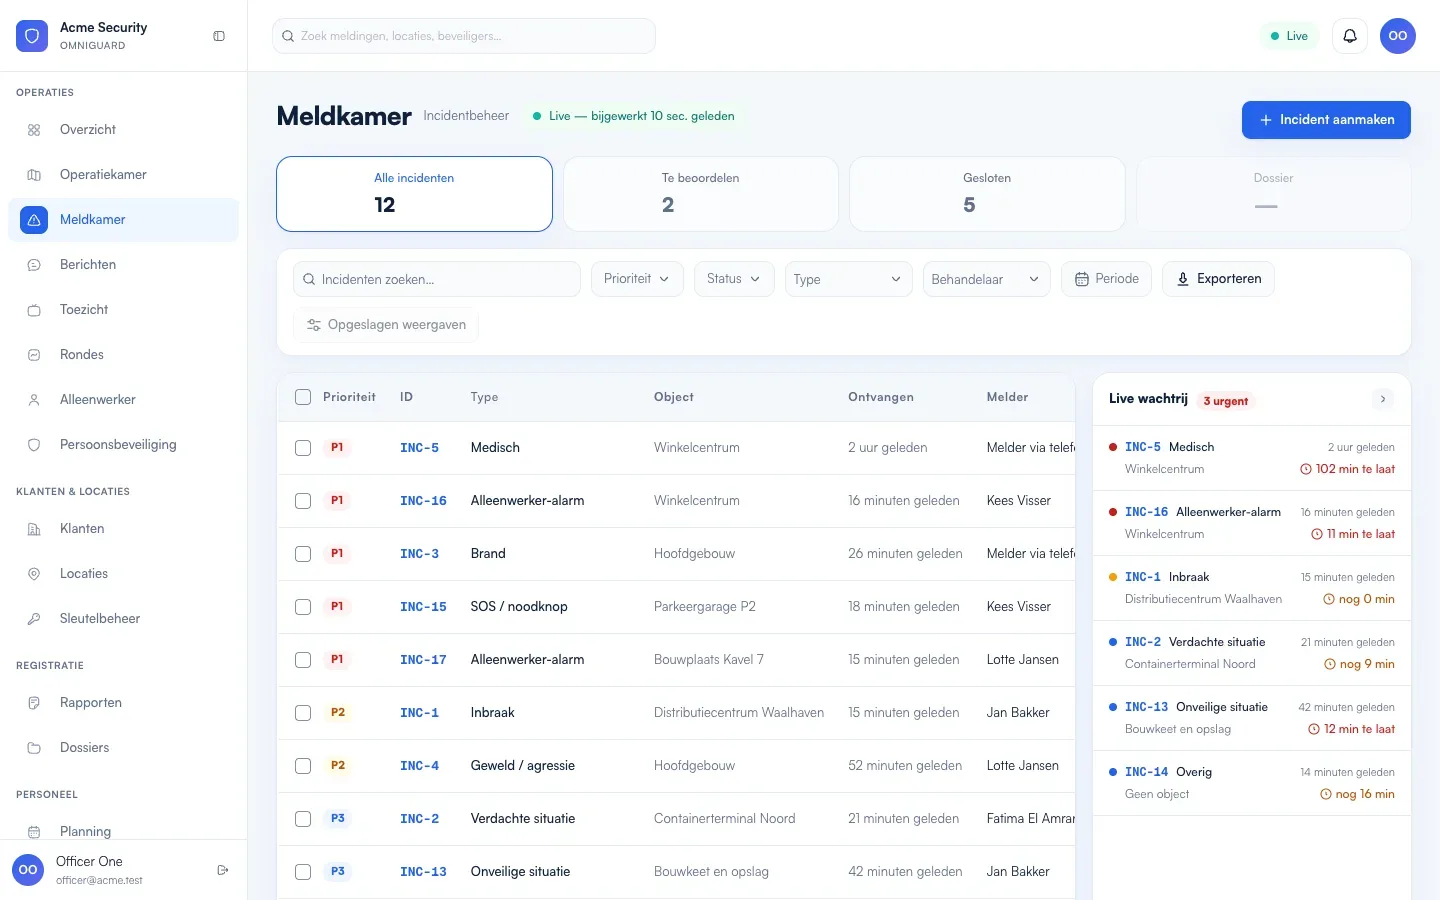
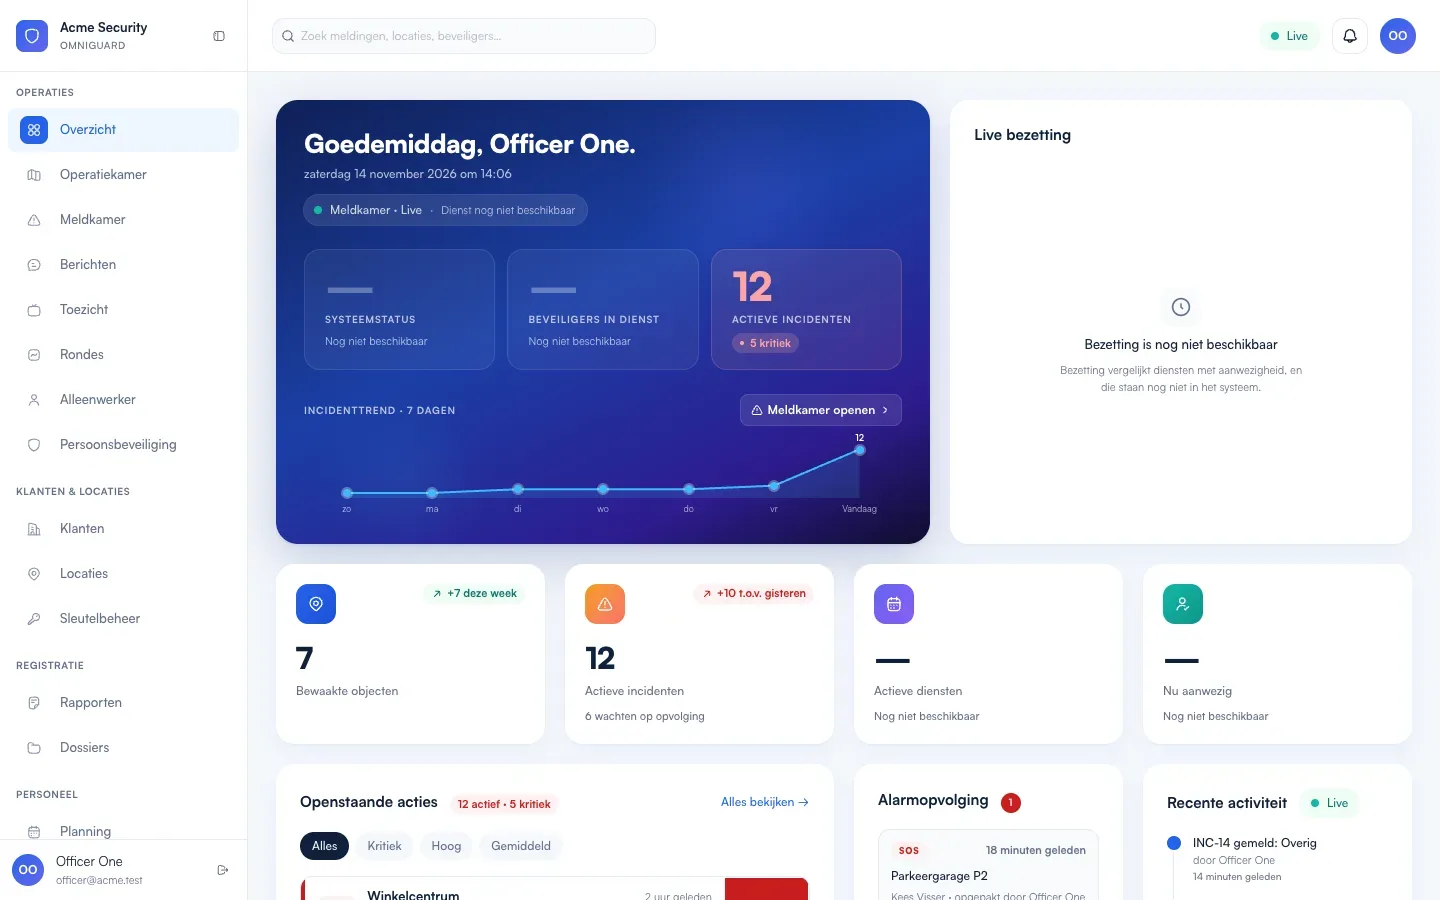
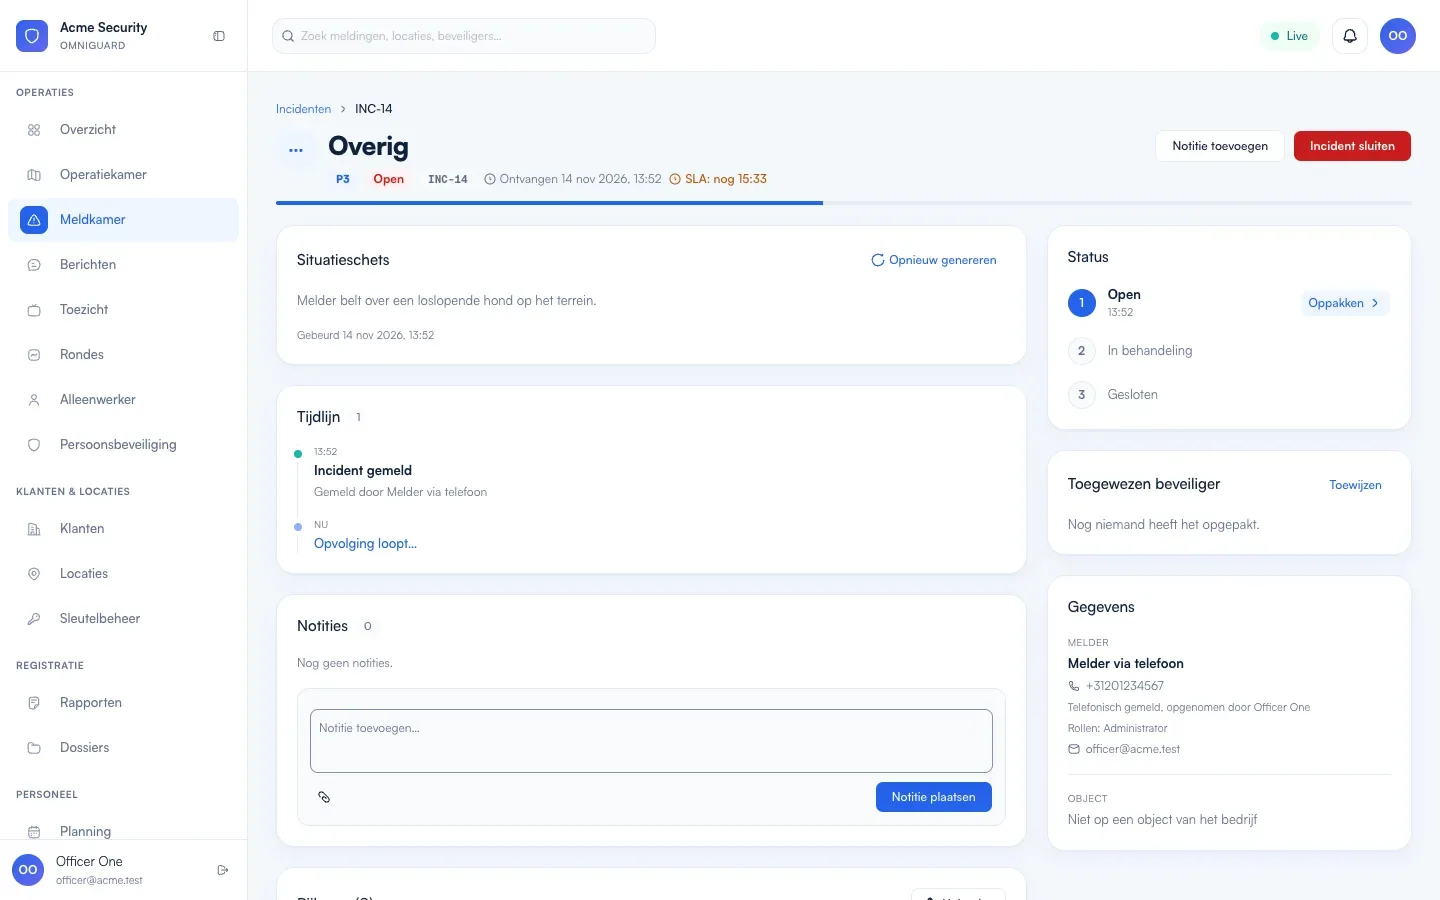
Das Produkt begann als Tool für eine einzelne Sicherheitsfirma und sollte etwas werden, das viele Firmen nutzen können. Das bedeutete strikte Isolation zwischen Firmen, europäisches Datenschutzrecht und sicherheitskritische Abläufe, bei denen ein verlorenes Event nicht akzeptabel ist.
Full-Stack-Engineer für die API und die Leitstellen-Konsole, im Team mit einem Lead Engineer, einem Mobile-Entwickler und einem Designer. 294 Commits in beiden Apps in rund sechs Wochen, gestützt auf 19 Architecture Decision Records.
- Endpunkte
- 340
- Entities
- 69
- ADRs
- 19
Jede Firma bekommt ihre eigene Datenbank. Fahren Sie über einen Knoten oder tippen Sie darauf, um einem Vorfall zu folgen.
Isolation, auf die man zeigen kann
tenant.interceptor.ts (simplified)
const firm = resolveFirm(request.user); // from the tokenconst db = await pool.acquire(firm.id); // lazy, evicted when idlereturn cls.run({ firm, db }, () => db.transaction(() => next.handle()));
Ein Request kommt mit einem Token von Firma A.
Mandantenfähigkeit auf Zeilenebene funktioniert, bis ein vergessener Filter den Wachdienstplan an einen Wettbewerber weitergibt. Hier bekommt jede Firma ihre eigene Postgres-Datenbank. Verbindungen werden pro Request aus einem asynchronen Kontext aufgelöst statt über Request-Scoped Provider, in einer Lazy-Pool-Map mit Idle-Eviction gehalten und von einem einzigen Interceptor in eine Transaktion gepackt.
Die Bereitstellung einer Firma ist ein idempotenter Prozess in fünf Schritten, der PostGIS prüft, bevor die Firma live geht, und Migrationen laufen vor jedem Deployment unter einem Advisory Lock über alle Mandantendatenbanken.
Events, die einen Absturz überstehen
incidents.service.ts + outbox relay (simplified)
await db.transaction(async (tx) => { await tx.save(incident); await tx.insert(Outbox, { id, type: "sos.raised", payload });});// relay, after restart too:await queue.add(row.type, row.payload, { jobId: row.id });
Ein Wachmann drückt SOS.
Ein SOS darf nicht in die Datenbank geschrieben und dann verloren werden, weil der Prozess abstürzte, bevor der Job in die Queue kam. Domain-Events werden in derselben Transaktion wie die Änderung in eine Outbox eingefügt, und ein Relay überträgt sie in eine Postgres-gestützte BullMQ, mit der ID der Outbox-Zeile als Job-ID. Ein erneut ausgeführtes Relay kann also keine Duplikate erzeugen.
Echtzeit, ohne Verbindungen festzuhalten
stream.controller.ts (simplified)
// GET /v1/stream Last-Event-ID: 42const missed = await buffer.since(firmId, lastEventId);missed.forEach(send); // replay what was missedsubscribe(firmId, send); // then go livereturn; // no database connection held
Die Leitstelle öffnet einen Stream. Der Handler registriert ihn und kehrt zurück.
Die Leitstelle hört über Server-Sent Events mit. Der Handler registriert den Stream und kehrt zurück, sodass keine Datenbankverbindung belegt bleibt, während ein Disponent einen Tab die ganze Nacht offen hat. Bei einem Reconnect werden verpasste Events ab Last-Event-ID nachgeliefert, und ein widerrufenes oder abgelaufenes Token beendet den Stream. Ein Integrationstest prüft, dass die Verbindung freigegeben wird.
Datenschutz als Technik, nicht als Papierkram
Eine Person verlangt, vergessen zu werden. Sie wird gelöscht, und die Löschung wird protokolliert.
Das Audit-Log ist reines Insert. Löschungen werden in ein Ledger in der Mandantendatenbank geschrieben und in die Plattformdatenbank kopiert, sodass ein Backup-Restore die Löschungen erneut anwendet, statt gelöschte Personen wiederauferstehen zu lassen. Die KI-Unterstützung schickt Rollen statt Namen, protokolliert nie Prompts oder Antworten, pinnt Modellversionen und behandelt die Ausgabe als nicht vertrauenswürdigen Text.
Entscheidungen, die ich vertreten kann
Datenbank pro Firma statt Mandantenfähigkeit auf Zeilenebene
Isolation wird strukturell, Backups und Löschungen erfolgen pro Firma, und laute Nachbarn bleiben in ihrer eigenen Datenbank.
SSE statt WebSockets
Der Traffic geht überwiegend vom Server zum Client, SSE lässt sich sauber nachliefern und läuft über einfaches HTTP durch jeden Proxy.
Entscheidungsdokumente mit Schwellen für die Neubewertung
Jeder ADR nennt die Last, ab der er neu bewertet werden sollte, bemessen an einem Kapazitätsmodell von 60 Firmen und 9k Nutzern.