OmniGuard : une salle de contrôle, une base de données par société
Un système d'exploitation multi-tenant pour les sociétés de sécurité privée : salle de contrôle, incidents, SOS, rondes, plannings et facturation.
- Rôle
- Ingénieur full-stack
- Période
- sept. 2026 à aujourd'hui
- Statut
- En développement
- Stack
- NestJS, Postgres, PostGIS, Redis, BullMQ, SSE, Next.js
- Problème
- L'outil interne d'une société de sécurité devait devenir un produit que de nombreuses sociétés peuvent louer, avec une isolation stricte et aucune alerte perdue.
- Ce que j'ai fait
- J'ai construit l'API et la salle de contrôle avec un lead engineer, un développeur mobile et un designer : une base de données par société, un outbox pour que les alertes survivent aux crashs, du temps réel SSE avec rejeu, et une confidentialité qui résiste aux restaurations.
- Résultat
- En route vers le lancement, avec 340 endpoints, environ 9 000 tests et 19 records de décision derrière.
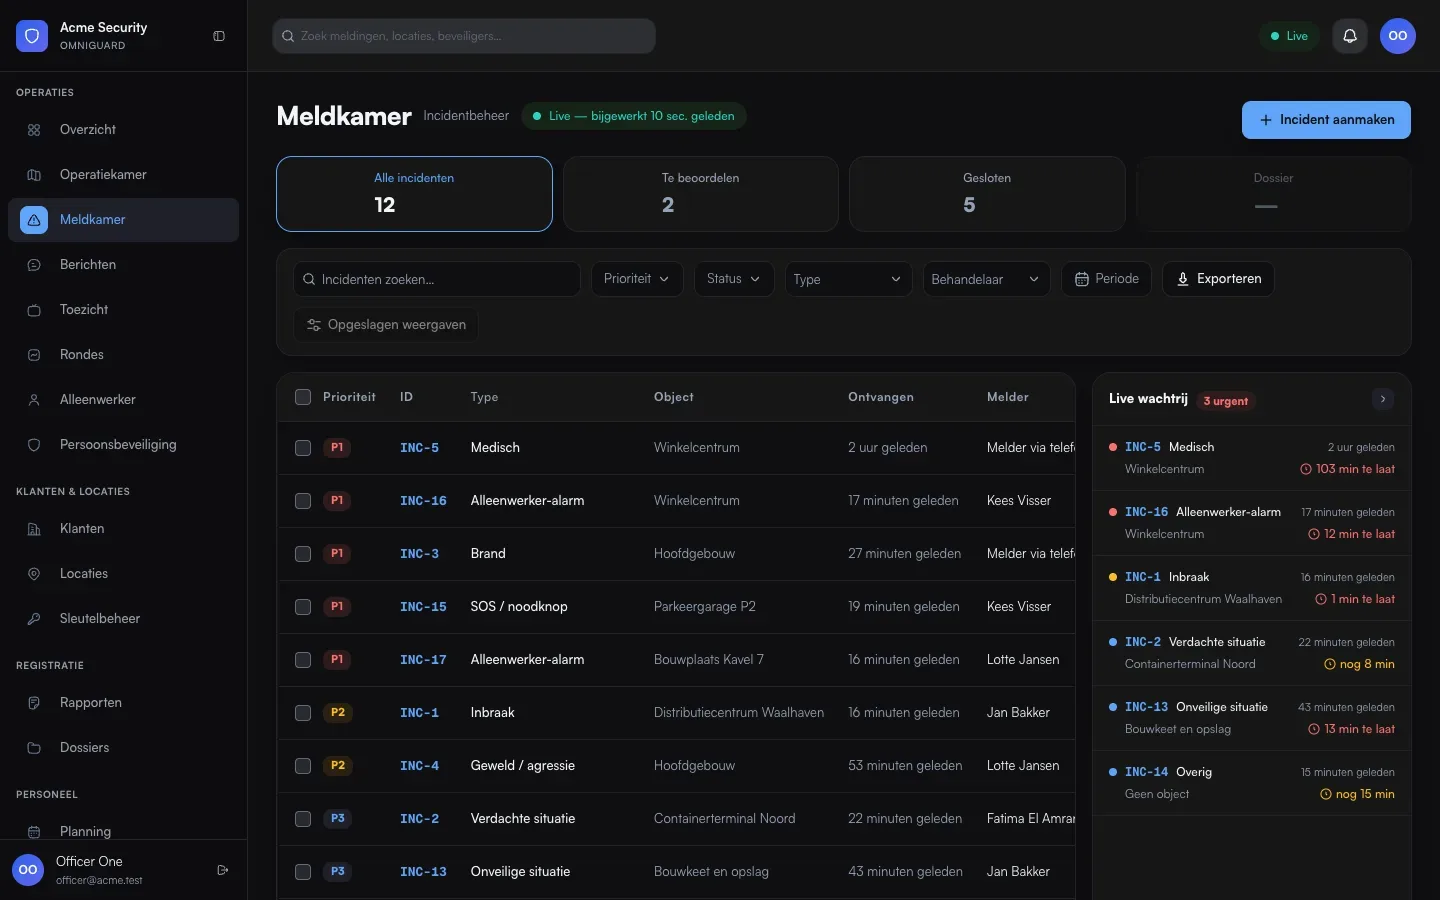
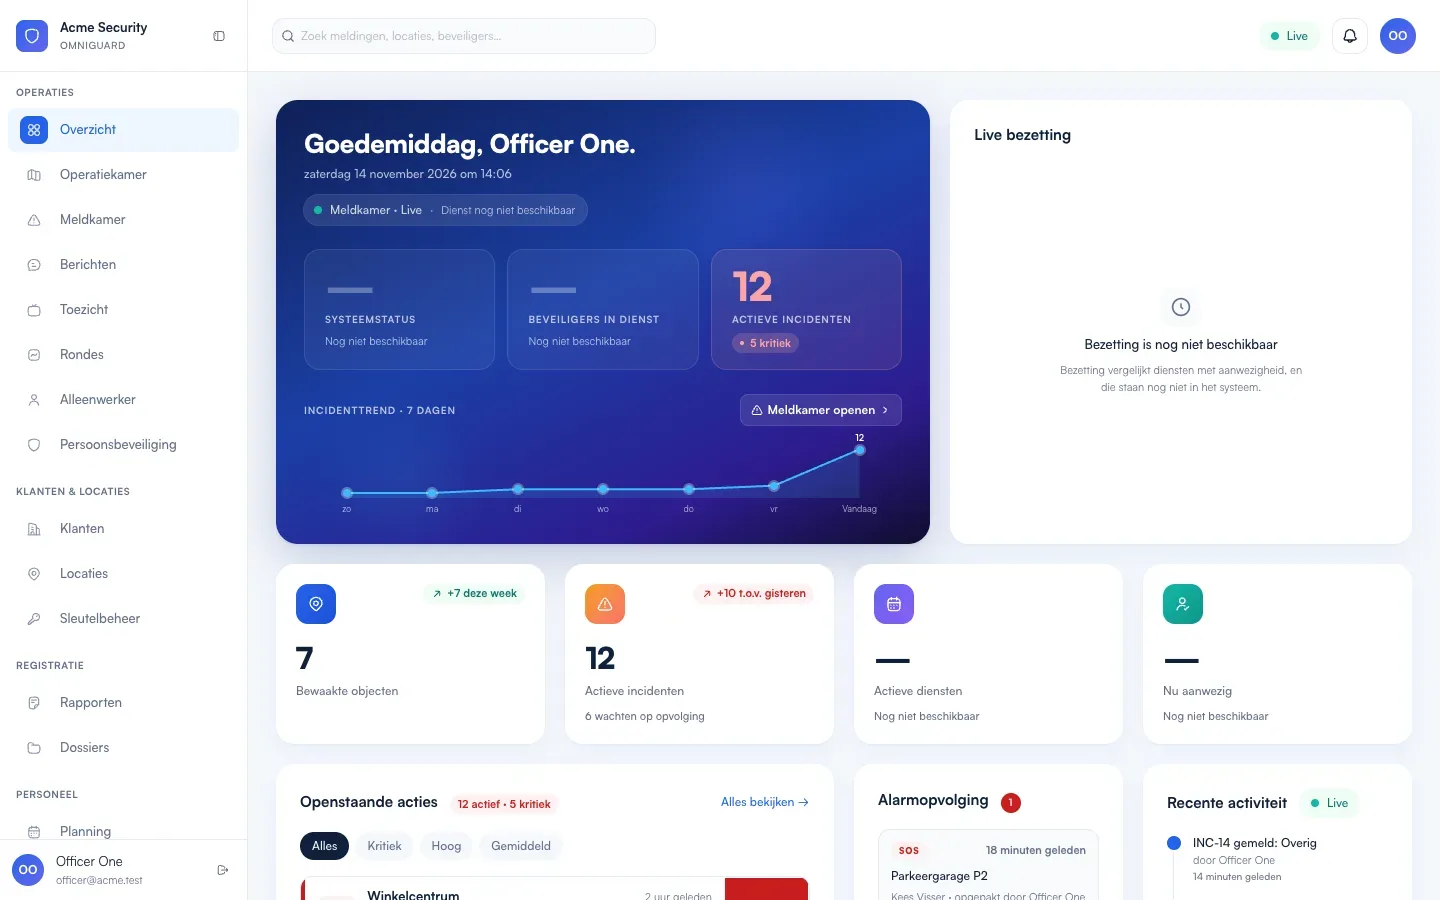
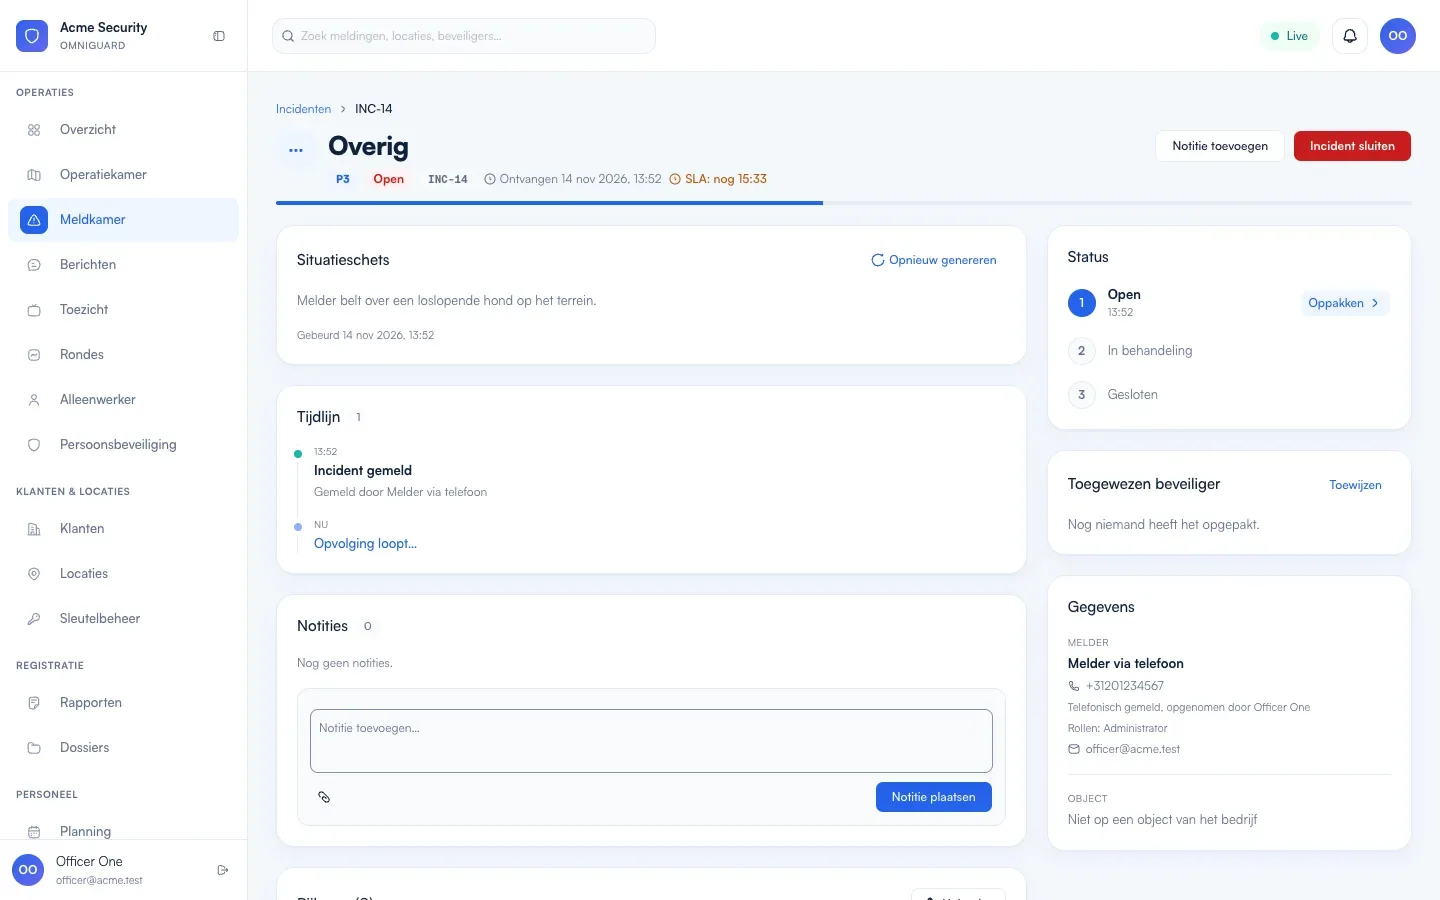
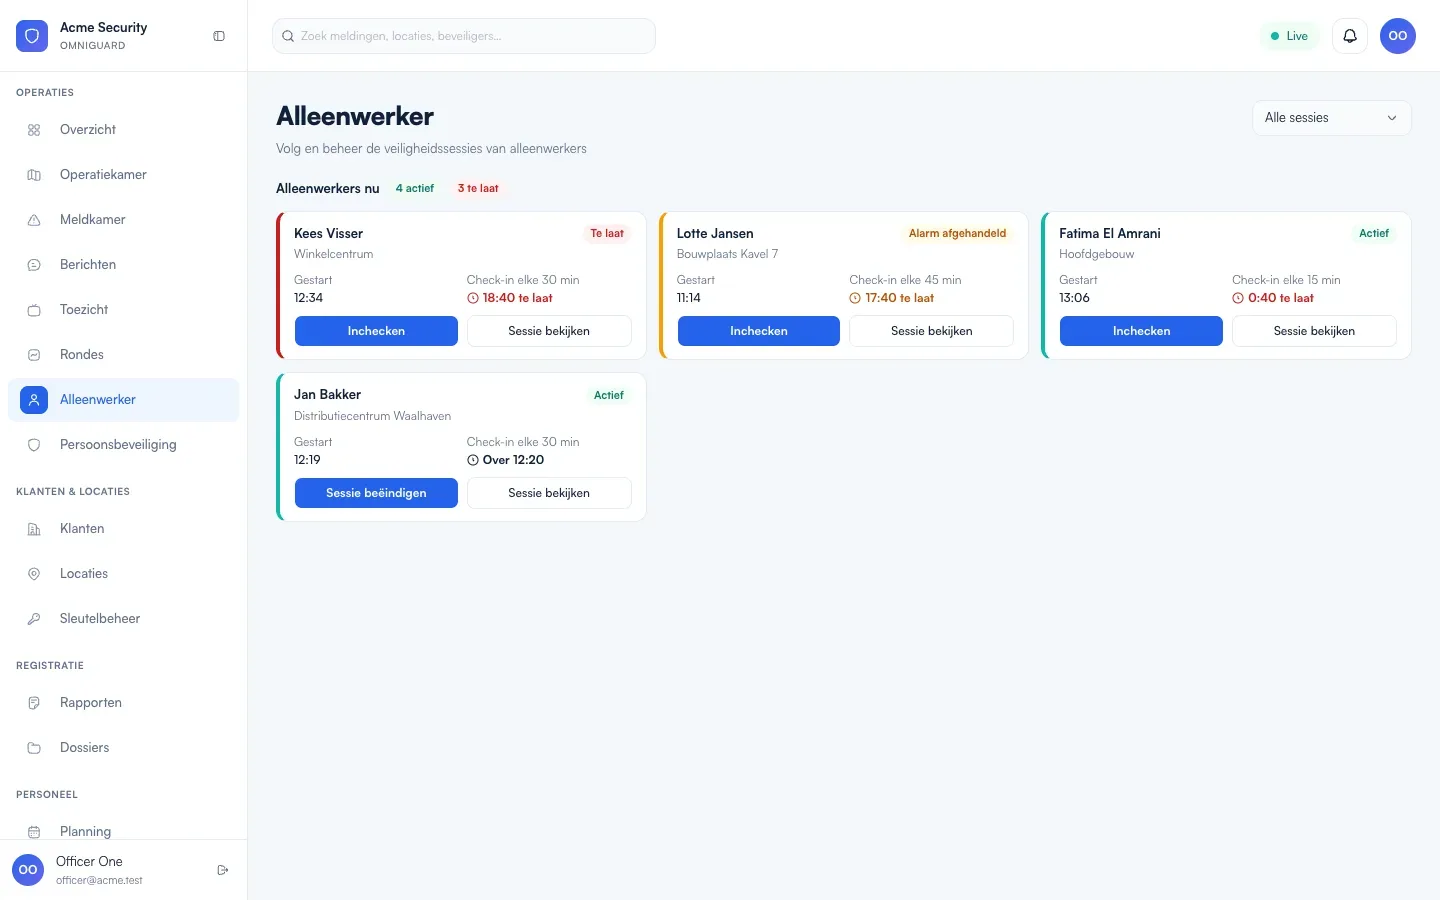
Le système
Le produit a commencé comme outil pour une seule société de sécurité et devait devenir quelque chose que de nombreuses sociétés pourraient louer. Cela impliquait une isolation stricte entre sociétés, le droit européen de la vie privée, et des processus de sécurité des personnes où perdre un événement n'est pas acceptable.
Ingénieur full-stack sur l'API et la console de la salle de contrôle, dans une équipe avec un lead engineer, un développeur mobile et un designer. 294 commits sur les deux applications en environ six semaines, appuyés par 19 architecture decision records.
- endpoints
- 340
- entités
- 69
- ADR
- 19
Chaque société a sa propre base de données. Survolez ou touchez un nœud pour suivre un incident.
Une isolation que l'on peut montrer du doigt
tenant.interceptor.ts (simplified)
const firm = resolveFirm(request.user); // from the tokenconst db = await pool.acquire(firm.id); // lazy, evicted when idlereturn cls.run({ firm, db }, () => db.transaction(() => next.handle()));
Une requête arrive avec un token de la société A.
Le multi-tenant au niveau des lignes fonctionne jusqu'au jour où un filtre oublié fait fuiter le planning des agents vers un concurrent. Ici, chaque société a sa propre base Postgres. Les connexions sont résolues à chaque requête depuis un contexte asynchrone plutôt que par des providers à portée requête, conservées dans une map de pools paresseuse avec éviction des connexions inactives, et encapsulées dans une transaction par un seul intercepteur.
Le provisionnement d'une société est un processus idempotent en cinq étapes qui vérifie PostGIS avant la mise en service, et les migrations sont appliquées à toutes les bases tenants avant chaque déploiement, sous un advisory lock.
Des événements qui survivent à un crash
incidents.service.ts + outbox relay (simplified)
await db.transaction(async (tx) => { await tx.save(incident); await tx.insert(Outbox, { id, type: "sos.raised", payload });});// relay, after restart too:await queue.add(row.type, row.payload, { jobId: row.id });
Un agent appuie sur SOS.
Un SOS ne peut pas être écrit en base puis perdu parce que le processus est mort avant la mise en file du job. Les événements métier sont insérés dans un outbox dans la même transaction que la modification, et un relais les transfère vers BullMQ adossé à Postgres en utilisant l'id de la ligne d'outbox comme id de job : un relais rejoué ne peut pas créer de doublons.
Du temps réel sans retenir de connexions
stream.controller.ts (simplified)
// GET /v1/stream Last-Event-ID: 42const missed = await buffer.since(firmId, lastEventId);missed.forEach(send); // replay what was missedsubscribe(firmId, send); // then go livereturn; // no database connection held
La salle de contrôle ouvre un flux. Le handler l'enregistre et rend la main.
La salle de contrôle écoute via Server-Sent Events. Le handler enregistre le flux et rend la main, si bien qu'aucune connexion à la base n'est retenue pendant qu'un opérateur garde un onglet ouvert toute la nuit. Les reconnexions rejouent les événements manqués à partir du Last-Event-ID, et la révocation ou l'expiration d'un token met fin au flux. Un test d'intégration vérifie que la connexion est bien libérée.
La confidentialité comme ingénierie, pas comme paperasse
Une personne demande à être oubliée. Elle est effacée, et l'effacement est consigné.
Le journal d'audit est en insertion seule. Les effacements sont inscrits dans un registre de la base tenant et copiés dans la base de la plateforme, si bien que restaurer une sauvegarde rejoue les effacements au lieu de ressusciter des personnes supprimées. L'assistance IA envoie des rôles au lieu de noms, ne journalise jamais les prompts ni les réponses, fige les versions de modèles et traite les sorties comme du texte non fiable.
Des choix que j'assume
Une base par société plutôt qu'un multi-tenant par lignes
L'isolation devient structurelle, les sauvegardes et les effacements se font par société, et les voisins bruyants restent dans leur propre base.
SSE plutôt que WebSockets
Le trafic va massivement du serveur vers le client, SSE se rejoue proprement, et il passe en HTTP simple à travers tous les proxys.
Des records de décision avec seuils de révision
Chaque ADR indique la charge à partir de laquelle il faut le reconsidérer, dimensionnée selon un modèle de capacité de 60 sociétés et 9k utilisateurs.