OmniGuard: uma central de monitoramento, um banco por empresa
Um sistema operacional multi-tenant para empresas de segurança privada: central de monitoramento, ocorrências, SOS, rondas, escalas e faturamento.
- Função
- Engenheiro full-stack
- Período
- set. de 2026 a hoje
- Status
- Em desenvolvimento
- Stack
- NestJS, Postgres, PostGIS, Redis, BullMQ, SSE, Next.js
- Problema
- A ferramenta interna de uma empresa de segurança precisava virar um produto que muitas empresas pudessem contratar, com isolamento rigoroso e nenhum alerta perdido.
- O que eu fiz
- Construí a API e a central de monitoramento com um engenheiro líder, um desenvolvedor mobile e um designer: um banco por empresa, um outbox para que os alertas sobrevivam a crashes, tempo real via SSE com replay e uma privacidade que sobrevive a restores.
- Resultado
- A caminho do lançamento, com 340 endpoints, cerca de 9.000 testes e 19 registros de decisão por trás.
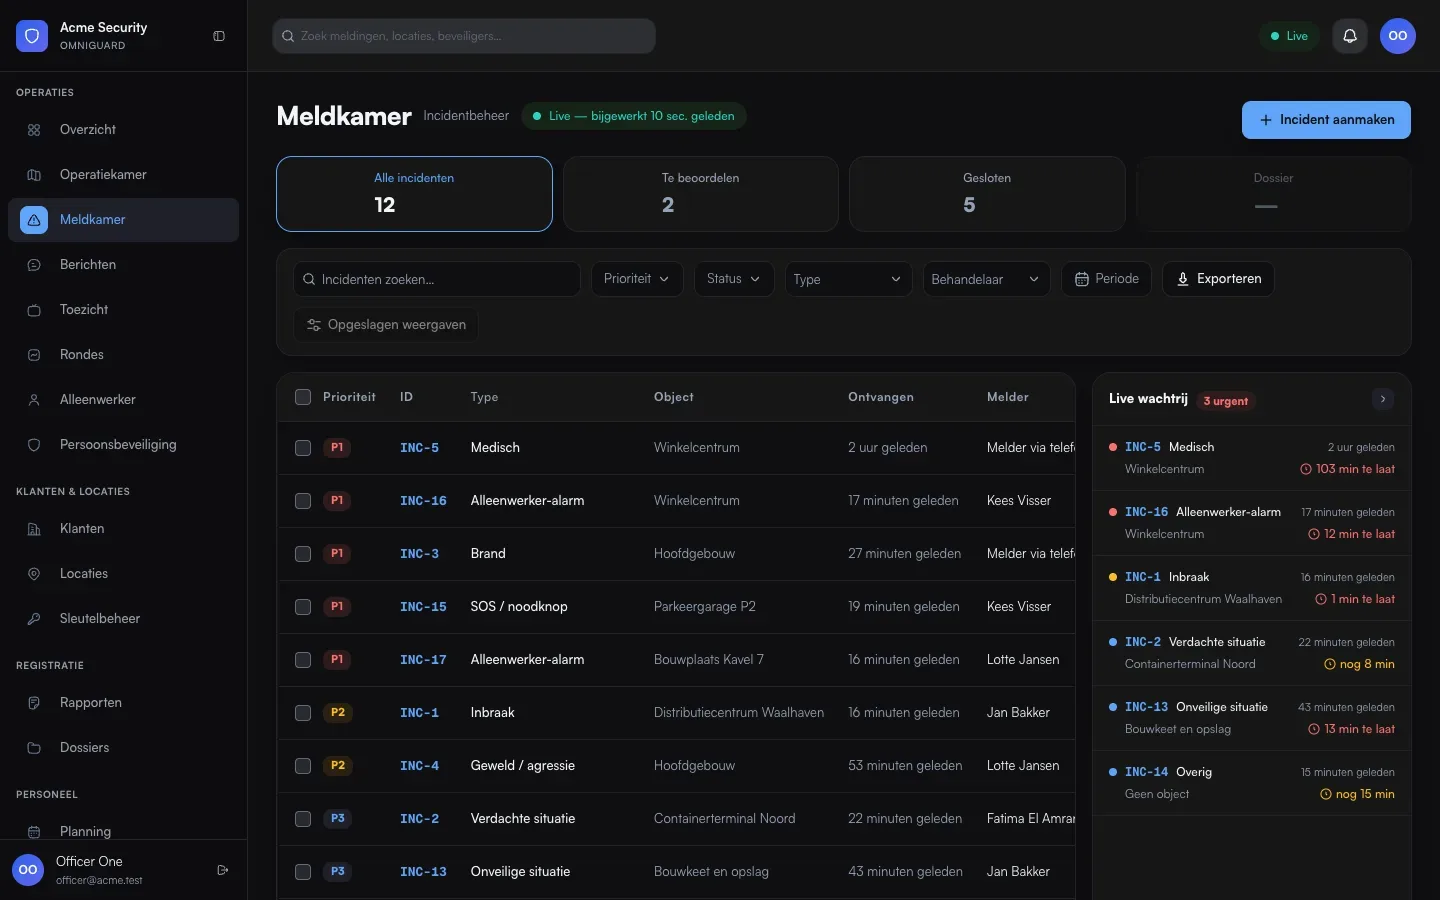
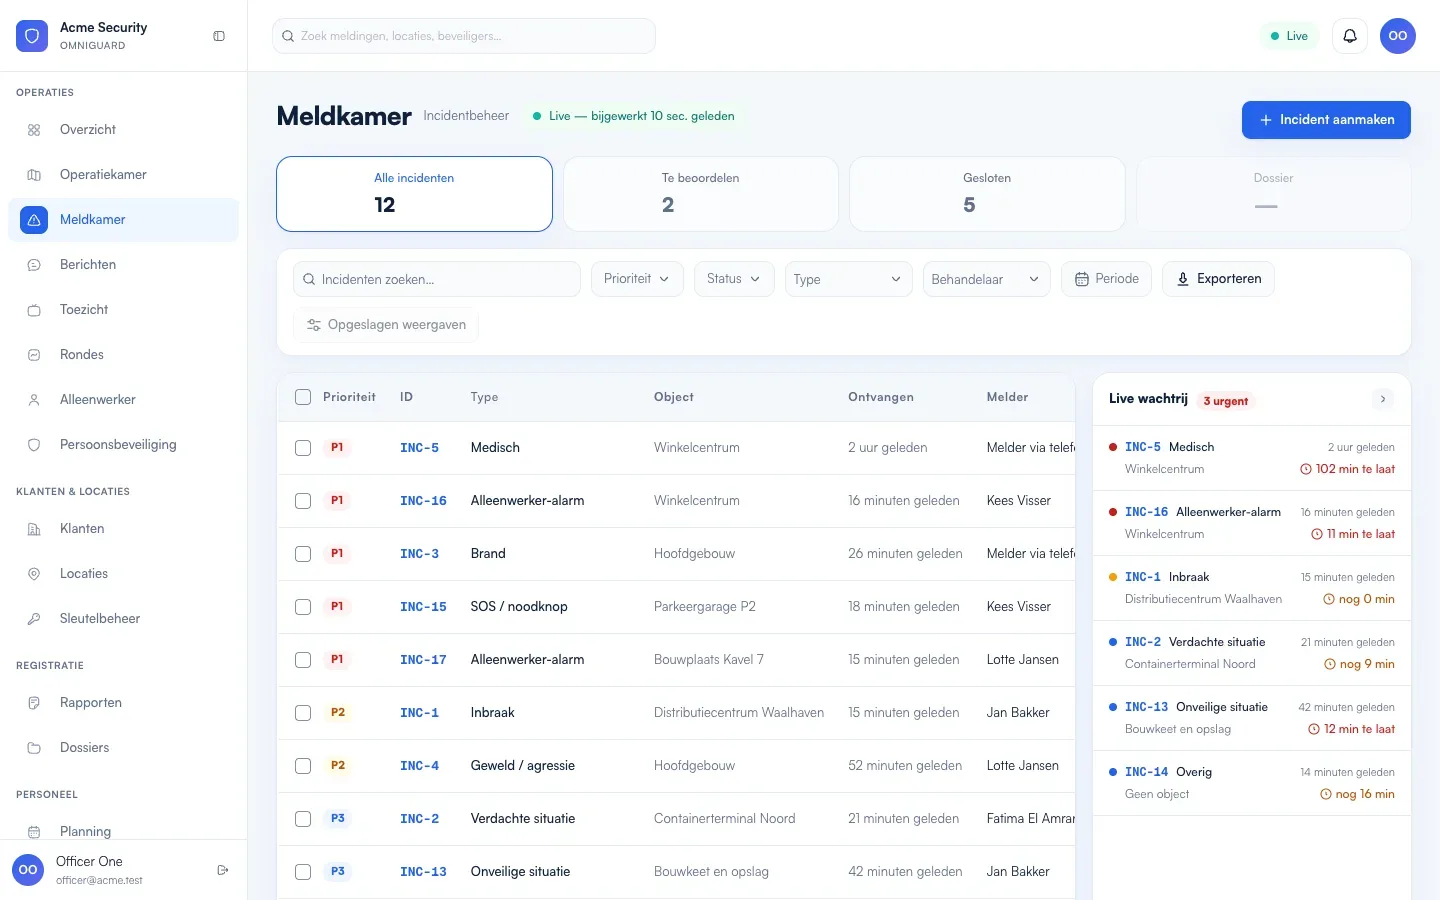
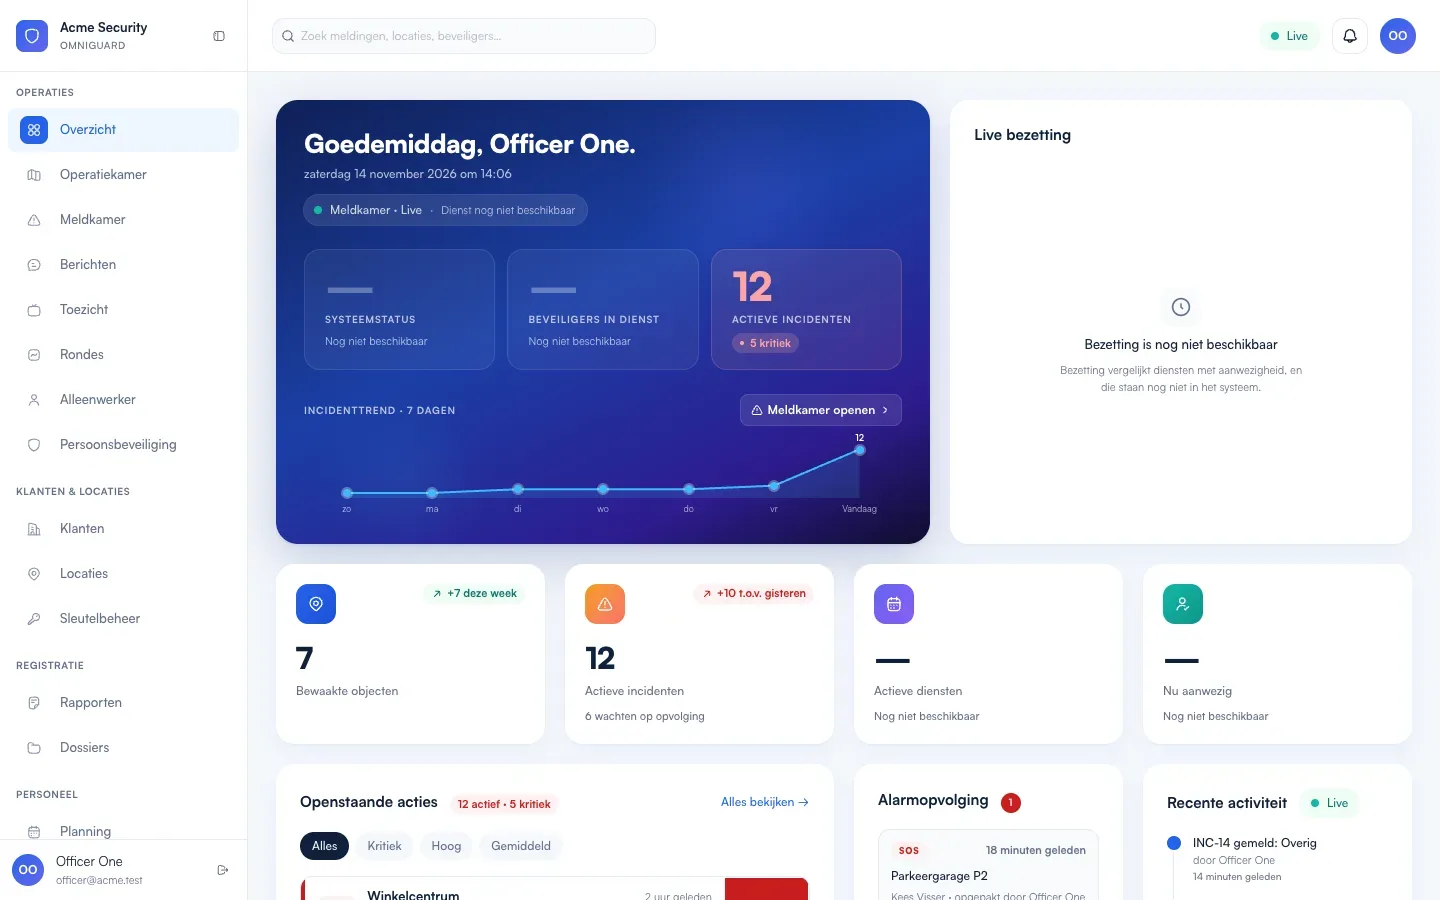
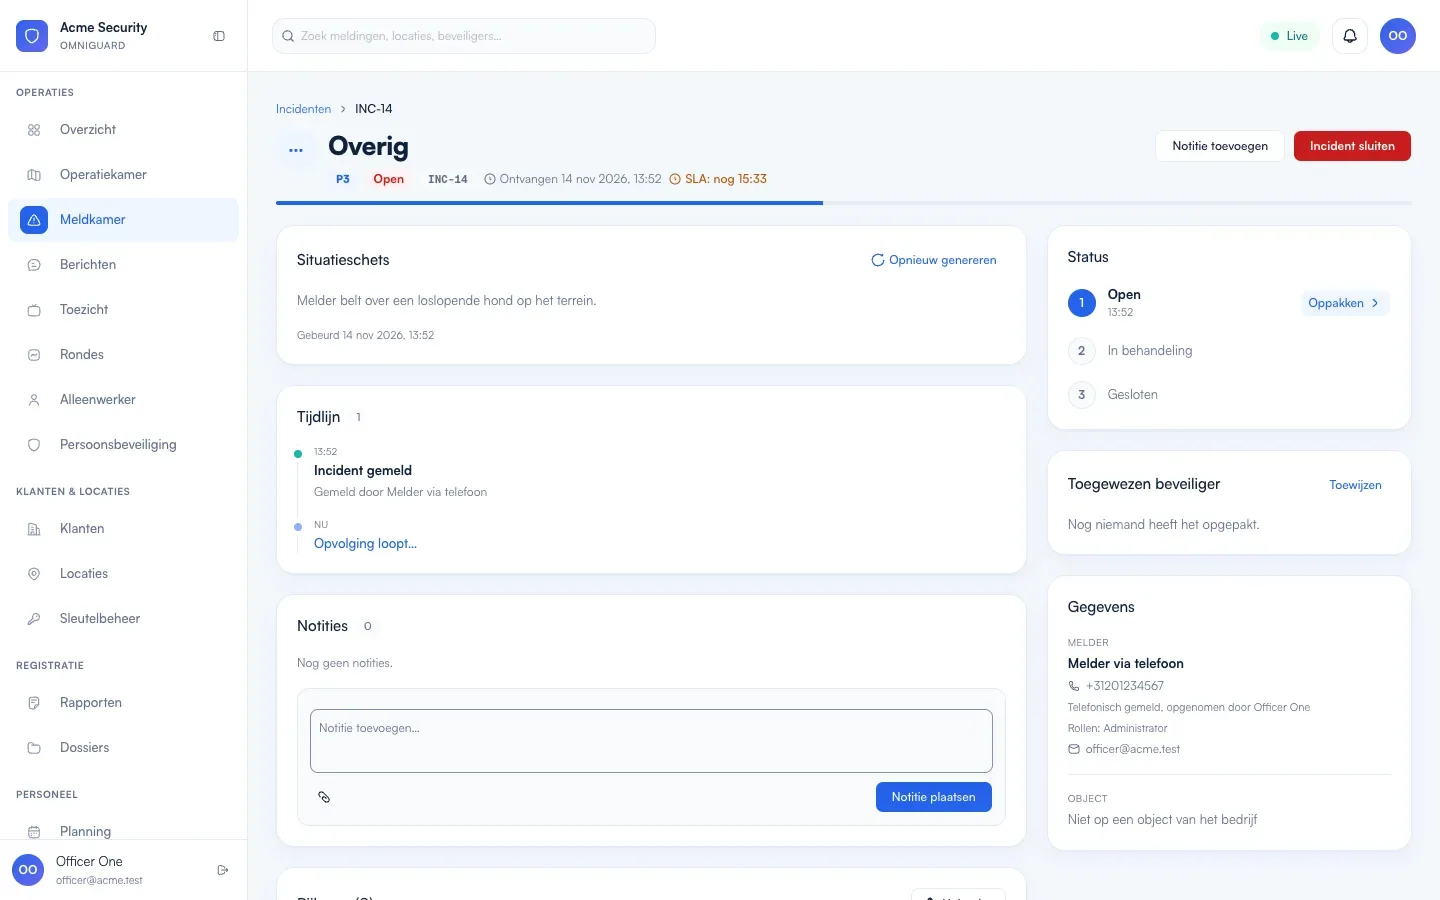
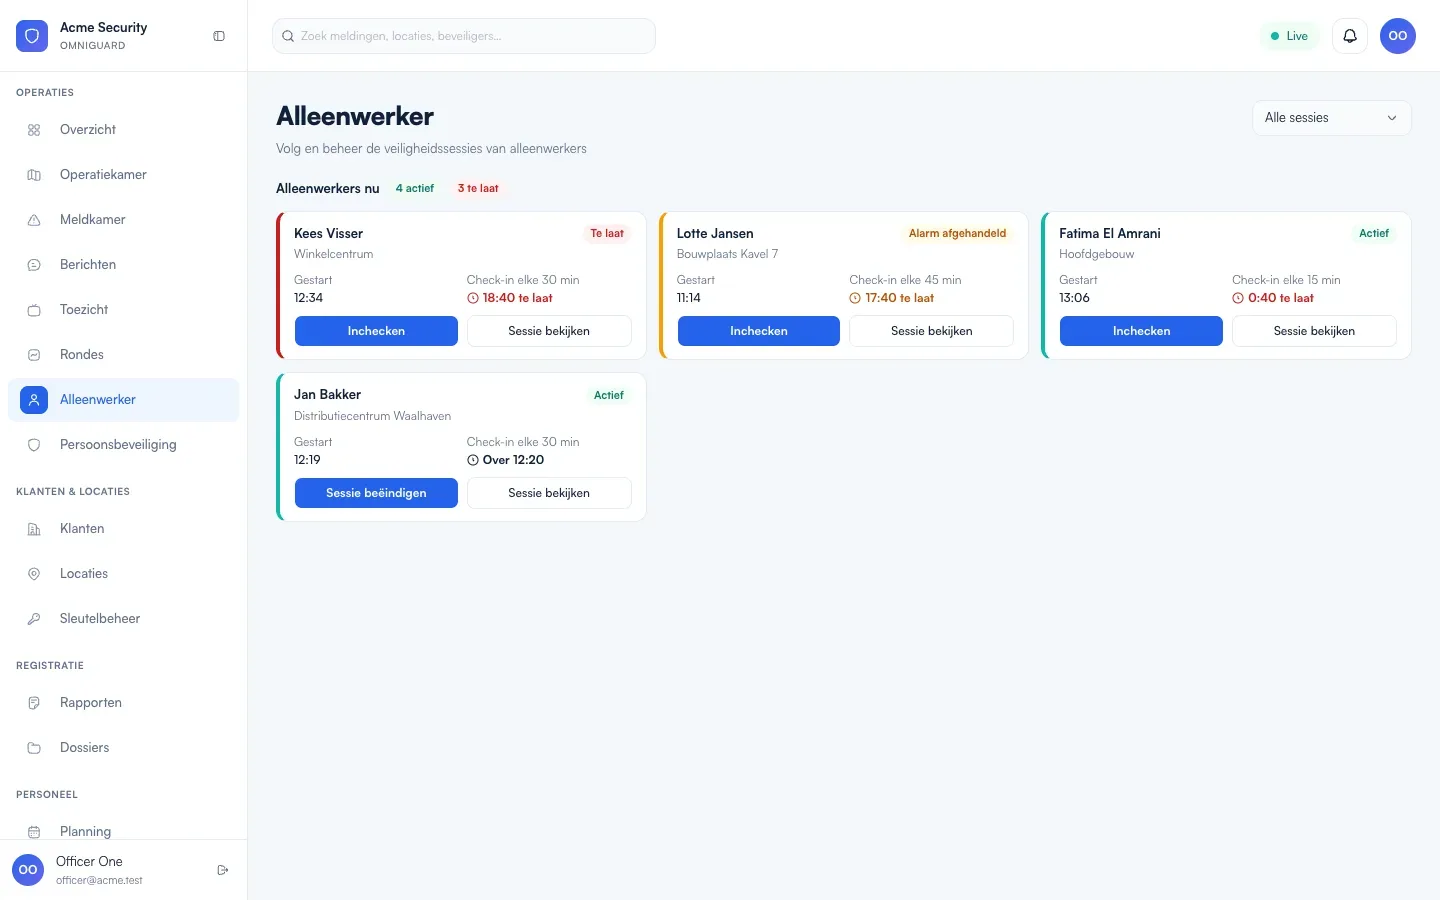
O sistema
O produto começou como uma ferramenta para uma única empresa de segurança e precisava virar algo que muitas empresas pudessem contratar. Isso exigia isolamento rigoroso entre empresas, conformidade com a legislação europeia de privacidade e fluxos críticos para a segurança de vidas, em que perder um evento não é aceitável.
Engenheiro full-stack na API e no console da central de monitoramento, em um time com um engenheiro líder, um desenvolvedor mobile e um designer. 294 commits nos dois apps em cerca de seis semanas, apoiados por 19 registros de decisão de arquitetura.
- endpoints
- 340
- entidades
- 69
- ADRs
- 19
Cada empresa tem seu próprio banco. Passe o mouse ou toque em um nó para acompanhar uma ocorrência.
Isolamento que dá para apontar
tenant.interceptor.ts (simplified)
const firm = resolveFirm(request.user); // from the tokenconst db = await pool.acquire(firm.id); // lazy, evicted when idlereturn cls.run({ firm, db }, () => db.transaction(() => next.handle()));
Chega uma requisição com um token da empresa A.
Tenancy por linha funciona até que um único filtro esquecido vaze a escala de vigilantes para um concorrente. Aqui cada empresa tem seu próprio banco Postgres. As conexões são resolvidas por requisição a partir de um contexto assíncrono, em vez de providers com escopo de requisição, mantidas em um mapa de pools criados sob demanda com remoção por inatividade e envolvidas em uma transação por um único interceptor.
Provisionar uma empresa é um processo idempotente de cinco etapas que verifica o PostGIS antes de a empresa entrar no ar, e as migrations são aplicadas em todos os bancos de tenants antes de cada deploy, sob um advisory lock.
Eventos que sobrevivem a um crash
incidents.service.ts + outbox relay (simplified)
await db.transaction(async (tx) => { await tx.save(incident); await tx.insert(Outbox, { id, type: "sos.raised", payload });});// relay, after restart too:await queue.add(row.type, row.payload, { jobId: row.id });
Um vigilante aperta o SOS.
Um SOS não pode ser gravado no banco e depois perdido porque o processo morreu antes de o job entrar na fila. Os eventos de domínio são inseridos em um outbox na mesma transação que a alteração, e um relay os move para o BullMQ com persistência no Postgres usando o id da linha do outbox como id do job, então um relay executado de novo não cria duplicatas.
Tempo real sem segurar conexões
stream.controller.ts (simplified)
// GET /v1/stream Last-Event-ID: 42const missed = await buffer.since(firmId, lastEventId);missed.forEach(send); // replay what was missedsubscribe(firmId, send); // then go livereturn; // no database connection held
A central abre um stream. O handler o registra e retorna.
A central de monitoramento escuta via Server-Sent Events. O handler registra o stream e retorna, então nenhuma conexão com o banco fica presa enquanto um operador deixa uma aba aberta a noite toda. As reconexões reenviam os eventos perdidos a partir do Last-Event-ID, e revogar um token ou atingir a expiração encerra o stream. Um teste de integração garante que a conexão é liberada.
Privacidade como engenharia, não como papelada
Uma pessoa pede para ser esquecida. Ela é apagada, e a exclusão é registrada.
O log de auditoria só aceita inserções. As exclusões de dados são gravadas em um ledger no banco do tenant e copiadas para o banco da plataforma, então restaurar um backup reaplica as exclusões em vez de ressuscitar pessoas apagadas. O assistente de IA envia papéis em vez de nomes, nunca registra prompts nem respostas, fixa as versões dos modelos e trata a saída como texto não confiável.
Decisões que valem a pena defender
Banco por empresa em vez de tenancy por linha
O isolamento passa a ser estrutural, backups e exclusões passam a ser por empresa, e vizinhos barulhentos ficam no próprio banco.
SSE em vez de WebSockets
O tráfego é esmagadoramente do servidor para o cliente, o SSE faz replay de forma limpa e passa por HTTP simples através de qualquer proxy.
Registros de decisão com limites para revisão
Cada ADR indica a carga em que deve ser reconsiderado, dimensionado com base em um modelo de capacidade de 60 empresas e 9k usuários.